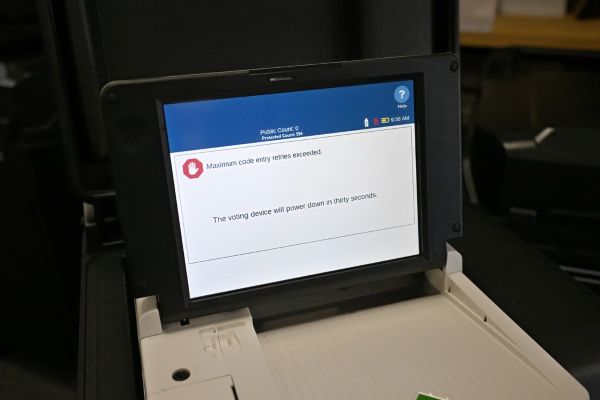
רצפים מורכבים [צילום: ג'סיקה היל/AP]
מיתוס אבטחת המידע: מדוע הסיסמאות שלך כבר לא שוות כלום
|
ברט ג'. גולדשטיין ב-New York Times על קריסת קווי ההגנה הדיגיטליים ● כיצד בינה מלאכותית ומתקפות סייבר הפכו סיסמאות לחסרות ערך ● המעבר הבלתי נמנע לאימות ביומטרי ומפתחות גישה פיזיים כסטנדרט הישרדותי במציאות של פריצות המוניות |


ברט ג'. גולדשטיין (Brett J. Goldstein), לשעבר בכיר במערך הסייבר הממשלתי של ארה"ב, מזהיר במאמר אורח נוקב ב-New York Times מפני השאננות הדיגיטלית שבה שרויים רוב המשתמשים (יום ג', 28.04.26). גולדשטיין טוען כי המושג "סיסמה חזקה" הפך לאנכרוניזם בעידן שבו כלי פריצה מבוססי בינה מלאכותית מסוגלים לפצח רצפים מורכבים בתוך שניות. לדידו, אבטחת המידע שלנו נמצאת בנקודת שבירה, וההסתמכות על זיכרון אנושי או על תווים מיוחדים היא אסטרטגיה כושלת שמותירה אותנו חשופים לגניבת זהות ולפריצות לחשבונות בנק ומידע רגיש.
המאמר מפרט את הקלות שבה האקרים משיגים גישה למאגרי נתונים עצומים ומשתמשים בהם כדי לבצע מתקפות ממוקדות. גולדשטיין מסביר כי רוב המשתמשים נוטים למחזר סיסמאות או להשתמש בווריאציות צפויות, מה שיוצר "אפקט דומינו": ברגע שאתר אחד נפרץ, כל שאר החשבונות של המשתמש הופכים למטרה קלה. הוא מציין כי מנהלי סיסמאות הם פתרון זמני בלבד, שכן גם הם מהווים יעד מרכזי לתקיפה, וכי תעשיית הסייבר נמצאת במרוץ חימוש שבו המגן תמיד נמצא בפיגור מול התוקף המצויד בטכנולוגיית מחשוב ענן חזקה.
התובנה העולה מהמאמר היא שעל הציבור לאמץ "פרדיגמת הגנה חדשה" שאינה נשענת על טקסט. גולדשטיין טוען כי האימות הדו-שלבי (2FA) באמצעות הודעות SMS כבר אינו בטוח מספיק, וקורא למעבר גורף ל-Passkeys (מפתחות גישה) ולזיהוי ביומטרי חומרתי. הוא מדגיש כי אבטחת מידע אינה עוד עניין למומחים בלבד, אלא מיומנות חיים בסיסית במציאות שבה המרחב הדיגיטלי והפיזי התמזגו לחלוטין. ללא שינוי קיצוני בהרגלי הגלישה והאימות, אנו מזמינים קריסה של הפרטיות האישית כפי שהכרנו אותה.
לסיכום, גולדשטיין קובע כי איש אינו יכול להרשות לעצמו להיות רגוע בכל הנוגע לביטחון הדיגיטלי שלו. הוא מזהיר כי המחיר של התעלמות מהאיום יהיה גבוה בהרבה מהמאמץ הנדרש לעידכון אמצעי ההגנה. המעבר לעולם ללא סיסמאות הוא הכרח בטיחותי, ולא רק נוחות טכנולוגית. עלינו להכיר בכך שהסיסמאות שלנו "גמורות", ולפעול במהירות כדי לאמץ טכנולוגיות אימות שאינן תלויות בזיכרון או בהקלדה, בטרם המתקפה הבאה תהפוך את האזהרות הללו למציאות כואבת עבור מיליוני אנשים ברחבי העולם.
ברט ג'. גולדשטיין: מומחה בכיר לאבטחת סייבר וטכנולוגיה, שירת כראש היחידה לחדשנות ביטחונית (DDS) בפנטגון וכבכיר בעיריית שיקגו; חבר סגל באוניברסיטת שיקגו ויועץ לממשלות וחברות Fortune 500 בנושאי הגנת נתונים ותשתיות קריטיות.
תמצית מתוך מאמר שפורסם באתר New York Times.
המאמר מפרט את הקלות שבה האקרים משיגים גישה למאגרי נתונים עצומים ומשתמשים בהם כדי לבצע מתקפות ממוקדות. גולדשטיין מסביר כי רוב המשתמשים נוטים למחזר סיסמאות או להשתמש בווריאציות צפויות, מה שיוצר "אפקט דומינו": ברגע שאתר אחד נפרץ, כל שאר החשבונות של המשתמש הופכים למטרה קלה. הוא מציין כי מנהלי סיסמאות הם פתרון זמני בלבד, שכן גם הם מהווים יעד מרכזי לתקיפה, וכי תעשיית הסייבר נמצאת במרוץ חימוש שבו המגן תמיד נמצא בפיגור מול התוקף המצויד בטכנולוגיית מחשוב ענן חזקה.
התובנה העולה מהמאמר היא שעל הציבור לאמץ "פרדיגמת הגנה חדשה" שאינה נשענת על טקסט. גולדשטיין טוען כי האימות הדו-שלבי (2FA) באמצעות הודעות SMS כבר אינו בטוח מספיק, וקורא למעבר גורף ל-Passkeys (מפתחות גישה) ולזיהוי ביומטרי חומרתי. הוא מדגיש כי אבטחת מידע אינה עוד עניין למומחים בלבד, אלא מיומנות חיים בסיסית במציאות שבה המרחב הדיגיטלי והפיזי התמזגו לחלוטין. ללא שינוי קיצוני בהרגלי הגלישה והאימות, אנו מזמינים קריסה של הפרטיות האישית כפי שהכרנו אותה.
לסיכום, גולדשטיין קובע כי איש אינו יכול להרשות לעצמו להיות רגוע בכל הנוגע לביטחון הדיגיטלי שלו. הוא מזהיר כי המחיר של התעלמות מהאיום יהיה גבוה בהרבה מהמאמץ הנדרש לעידכון אמצעי ההגנה. המעבר לעולם ללא סיסמאות הוא הכרח בטיחותי, ולא רק נוחות טכנולוגית. עלינו להכיר בכך שהסיסמאות שלנו "גמורות", ולפעול במהירות כדי לאמץ טכנולוגיות אימות שאינן תלויות בזיכרון או בהקלדה, בטרם המתקפה הבאה תהפוך את האזהרות הללו למציאות כואבת עבור מיליוני אנשים ברחבי העולם.
ברט ג'. גולדשטיין: מומחה בכיר לאבטחת סייבר וטכנולוגיה, שירת כראש היחידה לחדשנות ביטחונית (DDS) בפנטגון וכבכיר בעיריית שיקגו; חבר סגל באוניברסיטת שיקגו ויועץ לממשלות וחברות Fortune 500 בנושאי הגנת נתונים ותשתיות קריטיות.
תמצית מתוך מאמר שפורסם באתר New York Times.
|
|
| מועדון VIP | להצטרפות הקלק כאן |
| פורומים News1 / תגובות |
| כללי | חדשות | רשימות | נושאים | אישים | פירמות | מוסדות |
| אקטואליה | מדיני/פוליטי | בריאות | כלכלה | משפט | סדום ועמורה | עיתונות |
| מיתוס אבטחת המידע: מדוע הסיסמאות שלך כבר לא שוות כלום |
| תגובות [ 0 ] |
|
לכל התגובות
 תפוס כינוי יחודי |
||
| ברחבי הרשת / פרסומת |