|
פריצה לפלאפון של ראש הסגל
|
|
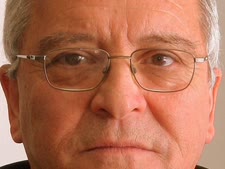
הטלפון הנייד האישי של ג'ון קלי, ראש הסגל בבית הלבן, נפרץ על-ידי אלמונים וההערכה היא שהם צותתו לו במשך שנה. קלי היה גנרל בחיל הנחתים, ובתפקידו האחרון היה מפקד פיקוד דרום של צבא ארה"ב. לפני שמונה לתפקיד ראש הסגל, כיהן קלי כחצי שנה כשר לביטחון הפנים בממשל טראמפ.
לפי הדיווחים, הפריצה למכשירו של קלי התגלתה בקיץ האחרון, לאחר שקלי מסר את המכשיר לצוות הטכני של הבית הלבן באומרו, כי מכשירו אינו פועל כראוי ולא מעדכן כהלכה את מערכת ההפעלה שלו. צוות שמונה לנושא חקר את הפריצה והפיק דוח בן עמוד אחד, בו ככל הידוע נאמר שלא ידוע כיצד ומתי המכשיר נפרץ. כמו-כן, לא נאמר בדוח כמה מידע ואיזה סוג של מידע נאסף. דובר הבית הלבן מסר, שקלי משתמש במכשירו האישי לעיתים רחוקות, ואף פעם לא לצורך עבודתו הממשלתית.
האקרים יכלים להפוך מכשיר פלאפון למיקרופון, ובכך לא להאזין רק לשיחות שמבוצעות בו, אלא לשיחות המתקיימות בסביבתו של המכשיר מעצם היותו דלוק. זהו דבר משמעותי ביותר, אם הפריצה בוצעה על-ידי ממשלה זרה. כעת נערכת חקירה מקיפה יותר, כדי לבדוק את יומן הפגישות של קלי בשנה האחרונה.
|
|
|
שורה של מסמכים צבאיים מסווגים, כולל תוכניות המלחמה של ארה"ב ו
קוריאה הדרומית נגד
קוריאה הצפונית, נגנבו לאחרונה על-ידי האקרים מקוריאה הצפונית. לי צ'ול-הי, חבר פרלמנט בקוריאה הדרומית, אמר שהפריצה בוצעה כבר בספטמבר 2016. לדבריו, בין המסמכים שנגנבו הייתה גם תוכנית מבצעית "5015", פקודת המבצע המעודכנת ביותר למלחמה מול קוריאה הצפונית. לפי הדיווחים, התוכנית כללה הליכים מפורטים לפגיעה המשטר של קוריאה הצפונית.
דיווח זה מגיע בשעה שעולה המתיחות בקוריאה הדרומית, כאשר נשיא ארה"ב,
דונלד טראמפ, וסביבתו רמזו על היתכנות לפעילות צבאית נגד קוריאה הצפונית לצורך בלימת תוכנית הגרעין והטילים הבליסטיים שלה.
בנושא גניבת המסמכים, ההערכה היא שנגנבו 235 ג'יגבייט של מסמכים, ועדיין 80% מהמסמכים לא זוהו. בין המסמכים שזוהו, מדווח פייננשל טיימס, נכללים תוכניות המגירה של הכוחות המיוחדים של קוריאה הדרומית, כמו גם מידע על מתקנים צבאיים שונים ותחנות כוח.
קוריאה הצפונית ידוע ביכולות הסייבר שלה, ומאמינים שהיא שעומדת מאחורי התקפות על מוסדות ממשלתיים, מוסדות פיננסיים ואולפני קולנוע ברחבי העולם. לאחרונה דיווחה חברת האבטחה FireEye על ניסיונות של האקרים מקוריאה הצפונית לפרוץ לחברות המרת כספים במטרה לגנוב ביטקוין ובכך לעקוף את הסנקציות עליה. פריצה נוספת לשרתי משרד ההגנה של קוריאה הדרומית בוצעה כבר במאי האחרון, אך לא ידוע מהו המידע שנגנב.
| תאריך: |
10/10/17
|
|
|
עודכן: |
10/10/17
|
|
|


 ג'ון קלי / John Kelly
 תפוס כינוי יחודי

 הרווח הנקי ברבעון טיפס ב-12% ל-101 מיליון ש"ח, אך קופת המזומנים התכווצה ב-81% ל-119 מיליון ש"ח